
Conectoma: el mapa neuronal que inspira la ciberseguridad
Conectoma: el mapa neuronal que inspira la ciberseguridad
Un mapa de conexiones que lo cambia todoEstos días ha circulado una demo llamativa: una mosca virtual en realidad aumentada que recibe información del...
Un mapa de conexiones que lo cambia todo
Estos días ha circulado una demo llamativa: una mosca virtual en realidad aumentada que recibe información del entorno y reacciona moviendo su cuerpo. Detrás del espectáculo hay un concepto que va a sonar cada vez más en el mundo tecnológico: el conectoma. Un conectoma es, en esencia, un mapa de las conexiones de un sistema nervioso. Si imaginamos el cerebro como una red, las neuronas serían los nodos y las sinapsis las aristas que los unen. Reconstruir ese grafo con detalle es el objetivo de la conectómica.
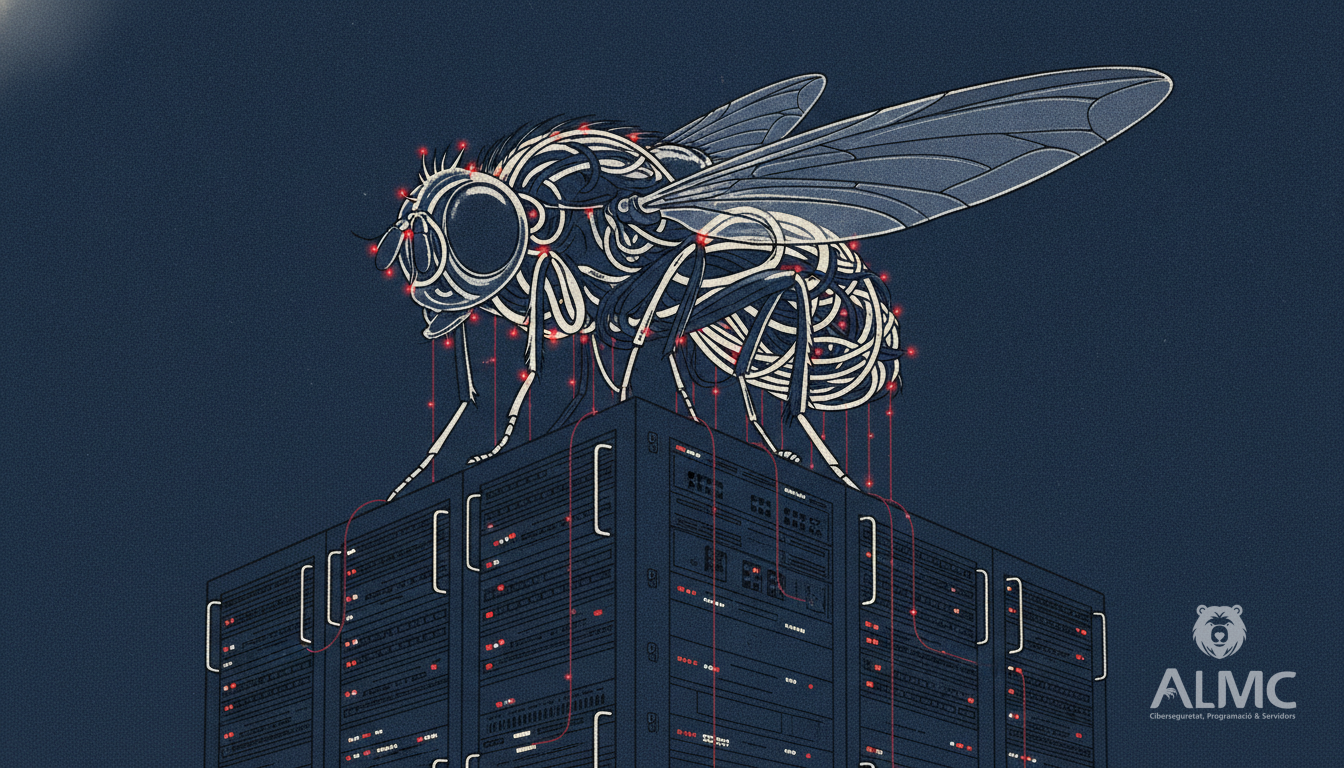
La idea no es nueva, pero nuestra capacidad para obtener los datos ha crecido de forma radical. No basta con una resonancia magnética: hay que observar las estructuras neuronales a escala microscópica, identificar cada neurona, seguir sus prolongaciones y determinar dónde conecta con otras células. Eso implica volúmenes ingentes de microscopía electrónica, algoritmos de segmentación, reconstrucción tridimensional y bastante intervención humana para corregir errores. El resultado se parece más a reconstruir una infraestructura de red a partir de millones de paquetes capturados que a hacer una fotografía del cerebro.
Conviene subrayar una distinción clave: un conectoma nos dice cómo está cableado el sistema, pero no contiene automáticamente toda la información para simular su funcionamiento biológico. Saber que la neurona A conecta con la B no revela la dinámica de esa conexión, los neurotransmisores implicados, la intensidad sináptica ni la plasticidad. Por eso un conectoma no es un cerebro funcionando: es el plano de una máquina extremadamente compleja. Y tener el plano empieza a ser interesante cuando somos capaces de convertirlo en algo ejecutable.
La mosca que se dejó mapear
Drosophila melanogaster lleva décadas siendo una estrella de la investigación biológica. Su pequeño tamaño y la enorme cantidad de herramientas genéticas disponibles la han convertido en uno de los organismos modelo más estudiados. Además, su sistema nervioso es lo bastante pequeño como para que la reconstrucción completa sea técnicamente abordable. Proyectos como MaleCNS reconstruyen el sistema nervioso central completo de un macho adulto de esta especie, con cientos de miles de neuronas y miles de tipos celulares que cubren el cerebro central, los lóbulos ópticos y el cordón nervioso ventral. El dataset permite consultar la conectividad con herramientas de acceso programático: podemos preguntar qué neuronas están conectadas, seguir caminos dentro del grafo y estudiar cómo se propaga una entrada sensorial hasta los circuitos motores.
Para quien viene del mundo del software, todo esto resulta extrañamente familiar. El cerebro de una mosca empieza a parecerse a una infraestructura que podemos inspeccionar con nuestras propias herramientas. La diferencia es que en lugar de buscar una ruta entre dos servidores, seguimos una ruta neuronal. Esa analogía no es gratuita: en ambos casos, la clave está en entender las conexiones para anticipar comportamientos y detectar anomalías.
De la neurociencia a la seguridad de servidores
Si trasladamos la lección del conectoma a la ciberseguridad, la conclusión es clara: para proteger una infraestructura no basta con mirar cada máquina por separado; hay que entender cómo se conectan y cómo se propaga una amenaza. En un servidor expuesto a internet, los intentos de acceso no cesan: bots que prueban contraseñas, escaneos de puertos, peticiones malformadas. Ver cada intento de forma aislada es como estudiar una neurona sin su red: perdemos la señal de alarma.
La analogía del grafo neuronal nos invita a adoptar un enfoque de reputación compartida. Si una IP maliciosa ataca un servidor de Barcelona, ¿por qué no avisar a los servidores de Lleida, Tarragona o Girona para que la bloqueen antes de que lo intenten? Esa es la filosofía que aplicamos en Abuse Shield, el servicio de ALMC.es para centralizar la protección de tus servidores. En lugar de gestionar el bloqueo de IPs máquina por máquina, Abuse Shield coordina fail2ban en múltiples equipos y comparte un feed de reputación entre todos ellos. Cuando una IP se comporta de forma agresiva en un nodo, el resto de la red lo sabe y actúa en consecuencia.
Fail2ban gestionado: menos ruido, más control
Fail2ban es una herramienta excelente, pero gestionarlo en decenas de servidores se convierte en un dolor de cabeza: configuraciones dispares, reglas desactualizadas, falsos positivos que bloquean a clientes legítimos. Abuse Shield se encarga de esa capa de gestión para que tu equipo pueda centrarse en lo importante. Algunas ventajas concretas:
- Bloqueo automático de IPs maliciosas en todos los servidores conectados, sin intervención manual.
- Feed de reputación compartido: lo que aprende un servidor beneficia a toda la flota.
- Políticas homogéneas de seguridad, con umbrales ajustables según el tipo de servicio.
- Menos falsos positivos gracias a la correlación de eventos entre máquinas.
- Trazabilidad y cumplimiento: registros claros para auditorías y para el RGPD y la LOPDGDD.
Para empresas de hosting y pymes con servidores propios, este enfoque reduce la superficie de ataque sin multiplicar el trabajo administrativo. Y para los administradores de sistemas, supone dejar de apagar fuegos uno a uno para adoptar una visión de conjunto, más cercana a la del conectoma que a la de la alerta aislada.
La lección final
El conectoma de la mosca nos recuerda que los sistemas complejos se entienden mejor cuando se estudian sus conexiones. En ciberseguridad, esa idea se traduce en compartir inteligencia y automatizar respuestas. No se trata de tener el mapa perfecto, sino de usarlo para reaccionar antes y mejor. Si gestionas infraestructura en Cataluña o en cualquier punto de España, plantearte una capa de protección centralizada como Abuse Shield es un paso lógico: menos ruido, más control y una red que aprende de cada intento de ataque.
Relacionado
- Protege tus servidores con Abuse Shield: centraliza el bloqueo de IPs maliciosas
- Protege tu servidor con Fail2ban gestionado: centraliza el bloqueo de IPs maliciosas
- CVE-2026-55200 en libssh2: riesgo crítico y cómo proteger tus servidores
- Desarrollo web
¿Tus servidores bajo ataque constante?
Centraliza fail2ban y la reputación de IPs en todos tus servidores. Descubre Abuse Shield de ALMC. Contáctanos para una demo personalizada.