
Seguridad de servidores: por qué tener firewall no basta
Seguridad de servidores: por qué tener firewall no basta
La trampa de la falsa sensación de seguridadEn muchas pymes y empresas de hosting de Cataluña se repite el mismo patrón: se instala un firewall, se co...
La trampa de la falsa sensación de seguridad
En muchas pymes y empresas de hosting de Cataluña se repite el mismo patrón: se instala un firewall, se configuran copias de seguridad automáticas y se da el servidor por protegido. Sin embargo, esa combinación cubre solo una parte del problema. El firewall filtra el perímetro y los respaldos permiten recuperar datos tras un incidente, pero ninguno de los dos responde a una pregunta clave: si alguien ya está intentando entrar ahora mismo, ¿lo sabrías?
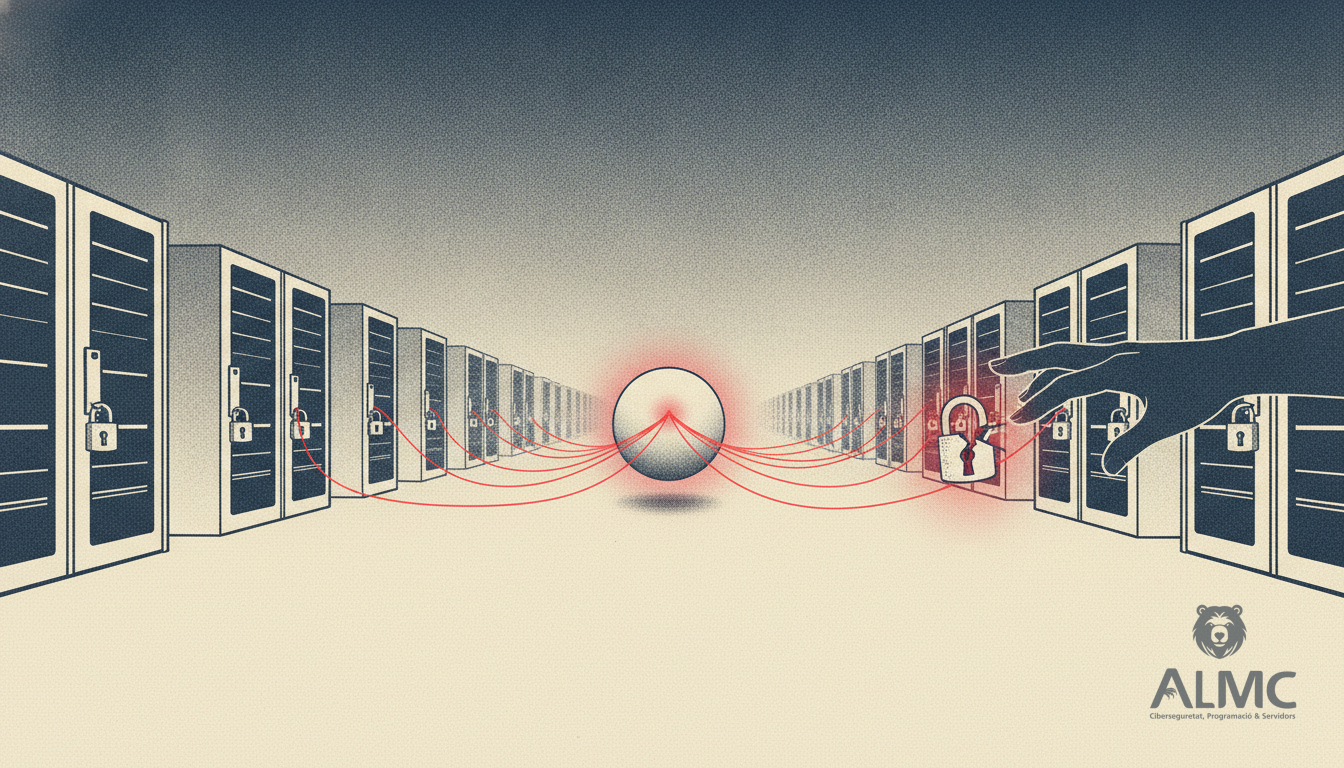
La protección perimetral está muy extendida, pero la capacidad de detectar, analizar y reaccionar ante amenazas reales sigue siendo la asignatura pendiente de la mayoría de organizaciones. Tener la puerta cerrada con llave no equivale a saber quién prueba el pomo cada noche.
Por qué el firewall se queda corto ante los ataques automatizados
Los ataques contra servidores rara vez son sofisticados. La mayoría son intentos masivos y automatizados de adivinar credenciales por SSH, sondeos de paneles de administración, fuerza bruta contra formularios de acceso o peticiones repetitivas que buscan agotar recursos. Un firewall tradicional no siempre distingue entre una visita legítima y una IP que lleva doscientas peticiones fallidas en diez minutos.
Ahí es donde entra en juego el bloqueo dinámico de IPs. Herramientas como fail2ban llevan años demostrando su valor: leen los registros del sistema, detectan patrones de abuso y aplican reglas de bloqueo temporales o permanentes. El problema aparece cuando la infraestructura crece. Gestionar fail2ban máquina por máquina, con listas de bloqueo que no se hablan entre sí, se convierte en un trabajo manual que nadie sostiene en el tiempo.
El salto de calidad: protección centralizada y reputación compartida
La diferencia entre una infraestructura simplemente protegida y una infraestructura madura está en la coordinación. Cuando un servidor detecta una IP maliciosa, esa información debería servir para todos los demás. Es el principio que aplicamos en Abuse Shield: un panel único desde el que se gobierna el bloqueo automático de IPs en múltiples máquinas y un feed de reputación compartido entre todos los servidores de la organización.
En la práctica, esto cambia la forma de trabajar de un administrador de sistemas:
- Menos tareas repetitivas: no hay que replicar reglas ni revisar registros servidor por servidor; la política se define una vez y se aplica en toda la flota.
- Respuesta más rápida: una IP que ataca en Barcelona queda neutralizada también en Lleida, Tarragona o Girona en cuestión de segundos.
- Menos falsos positivos: la reputación acumulada permite distinguir entre un escáner malicioso y un usuario que se ha equivocado al introducir su contraseña.
- Trazabilidad: queda constancia de qué se ha bloqueado, cuándo y por qué, algo imprescindible para auditorías y para cumplir con las exigencias del RGPD y la LOPDGDD en materia de registro de accesos.
Del bloqueo puntual a la inteligencia sobre amenazas
El feed de reputación compartido es, en esencia, una capa de inteligencia práctica y asequible. No requiere contratar un equipo de analistas ni desplegar plataformas complejas: aprovecha lo que ya ocurre en tus propios servidores para anticipar el siguiente intento. Las organizaciones que invierten en este tipo de visibilidad reducen drásticamente la ventana de exposición, porque dejan de reaccionar tarde y empiezan a adelantarse.
Conviene recordar que el coste de una brecha no se mide solo en euros, aunque las cifras de los grandes informes sean escalofriantes. Se mide en horas de servicio caído, en clientes que pierden la confianza y en el desgaste del equipo que apaga fuegos a las tres de la madrugada.
Qué debe exigir una pyme con servidores propios
No hace falta convertirse en un centro de operaciones de seguridad. Basta con cubrir unos mínimos sensatos:
- Autenticación multifactor en todos los accesos administrativos, incluidos paneles de hosting y correo.
- Bloqueo automático de IPs ante patrones de abuso, sin depender de revisar registros a mano.
- Una visión consolidada de todos los servidores, no una suma de configuraciones aisladas.
- Revisión periódica de los bloqueos y de la reputación de las IPs para ajustar umbrales.
- Copias de seguridad probadas, porque la recuperación sigue siendo la última línea de defensa.
Conclusión: madurez es coordinación, no acumulación
Acumular herramientas no vuelve más madura a una organización. Lo que marca la diferencia es que esas herramientas se coordinen y generen información útil. Centralizar la protección de tus servidores con bloqueo automático, fail2ban gestionado y un feed de reputación compartido es una forma concreta y proporcionada de dar ese paso, especialmente para empresas de hosting y pymes que no pueden permitirse un departamento de ciberseguridad propio pero sí necesitan saber qué está pasando en su infraestructura.
Relacionado
- Protege tus servidores con Abuse Shield: centraliza el bloqueo de IPs maliciosas
- Protege tu servidor con Fail2ban gestionado: centraliza el bloqueo de IPs maliciosas
- CVE-2026-55200 en libssh2: riesgo crítico y cómo proteger tus servidores
- Desarrollo web
¿Tus servidores bajo ataque constante?
Centraliza fail2ban y la reputación de IPs en todos tus servidores. Descubre Abuse Shield de ALMC. Contáctanos para una demo personalizada.