
Ciberataque a neveras conectadas en Francia: lecciones para tu empresa
Ciberataque a neveras conectadas en Francia: lecciones para tu empresa
Cuando el frío se apaga por control remotoEn los últimos meses, varias cadenas de supermercados en Francia han visto cómo sus vitrinas frigoríficas de...
Cuando el frío se apaga por control remoto
En los últimos meses, varias cadenas de supermercados en Francia han visto cómo sus vitrinas frigoríficas dejaban de enfriar de forma coordinada. No fue un fallo mecánico ni un corte de luz: alguien había manipulado a distancia los controladores de refrigeración. El incidente afectó a un número considerable de tiendas y obligó a retirar producto en cuestión de horas. La fiscalía de París abrió una investigación para cuantificar los daños, que incluyen pérdidas de alimentos y otros incidentes asociados.
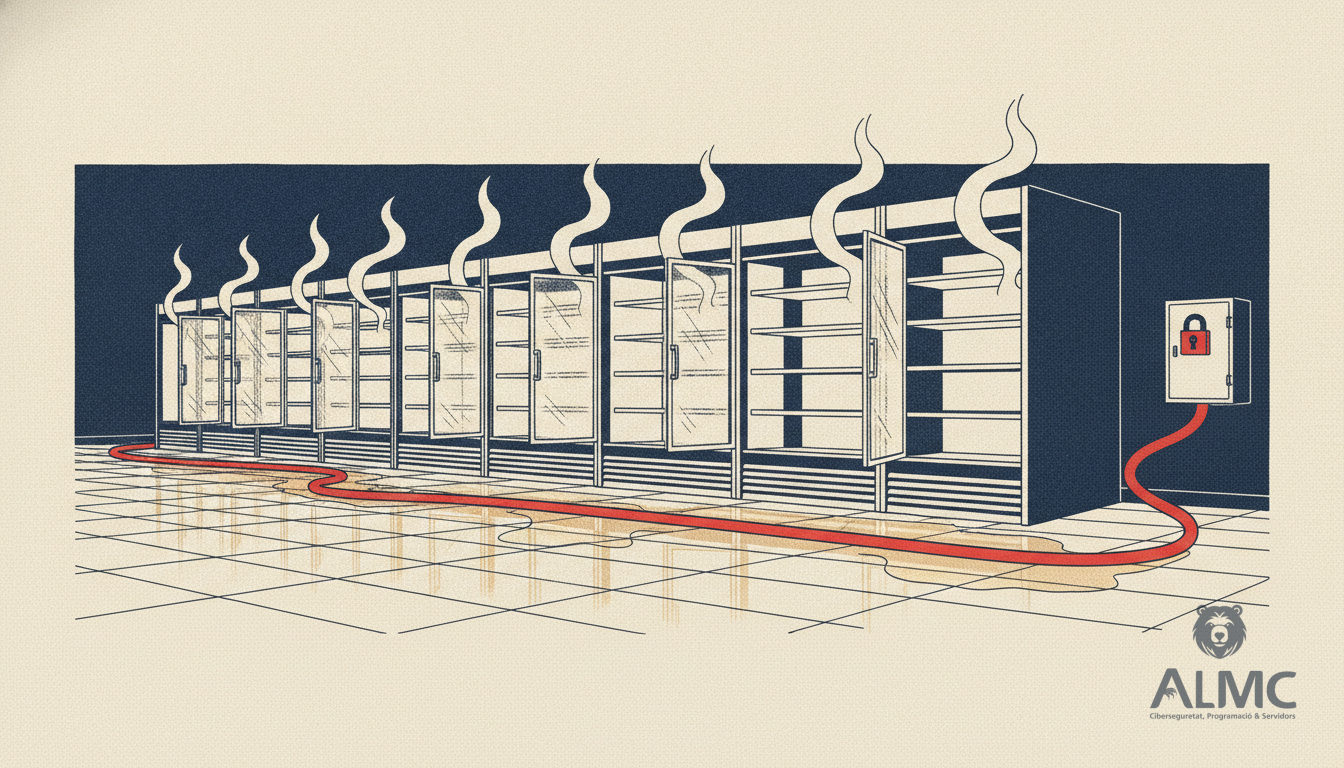
El patrón del ataque fue tosco pero efectivo: los intrusos modificaron parámetros operativos para elevar la temperatura, en particular activando el ciclo automático de desescarche. En un negocio donde el termómetro manda, ese cambio puede arruinar mercancía perecedera en muy poco tiempo. La noticia, más allá del susto, deja una lección incómoda para cualquier empresa con sistemas conectados.
El eslabón débil: consolas de gestión expuestas a Internet
Las primeras pistas apuntan a un problema recurrente en entornos OT (tecnología de operaciones): los atacantes accedieron a controladores que ejecutaban versiones antiguas del software de gestión. Investigaciones recientes sobre controladores de refrigeración de la marca Danfoss han descrito vulnerabilidades que rebajan drásticamente la barrera de entrada cuando la consola web queda accesible desde Internet. Entre ellas, un bypass de autenticación que puede filtrar información sensible (direcciones IP internas, nombres de tienda o usuarios) y fallos que permiten inyección de comandos o de directivas de configuración.
El dato que debería quitar el sueño a cualquier administrador es la exposición: se han localizado miles de interfaces de gestión de estos controladores accesibles desde Internet, con recuentos que superan los 2.700 sistemas expuestos, más de la mitad en Francia, y varios miles de dispositivos localizables mediante motores de búsqueda de activos conectados. Cuando la administración queda abierta, el atacante no necesita forzar la puerta principal: le basta con encontrar un panel y probar.
De la nevera al servidor: el mismo patrón de siempre
Aunque el caso sea de refrigeración industrial, el patrón se repite en cualquier infraestructura conectada. Un panel de administración accesible sin las debidas precauciones, credenciales débiles, software sin actualizar y ausencia de segmentación de red. Es exactamente el mismo guion que vemos en servidores web, paneles de control, routers o dispositivos IoT corporativos. La diferencia es el impacto: en una tienda se pierde producto; en un servidor se pierden datos, servicio y reputación.
Por eso conviene extraer conclusiones aplicables a cualquier pyme o empresa de hosting con servidores propios:
- Inventario y visibilidad: no puedes proteger lo que no sabes que tienes. Mantén un registro actualizado de máquinas, servicios expuestos y versiones de software.
- Cierra lo que no deba estar abierto: las consolas de administración no deberían ser accesibles desde Internet sin control. El acceso remoto debe canalizarse por VPN y redes de administración de confianza, con listas de control que limiten los orígenes autorizados.
- Actualiza sin excusas: las versiones antiguas son el vector más habitual. En el caso de los controladores citados, se recomienda actualizar a versiones concretas que corrigen las vulnerabilidades conocidas.
- Segmenta la red: separa la red de oficina (TI) de la red de producción (OT) o de los servidores críticos. Un ataque en un segmento no debe propagarse al resto.
- Monitoriza lo anómalo: en refrigeración, cambios bruscos de temperatura o ciclos de desescarche fuera de patrón. En servidores, picos de intentos de acceso fallidos, escaneos de puertos o conexiones desde IPs sospechosas.
Fail2ban gestionado y reputación de IP compartida
En el mundo del hosting y de los servidores propios, uno de los ataques más frecuentes es el intento de acceso por fuerza bruta contra SSH, paneles de administración o servicios web. Ahí es donde herramientas como fail2ban marcan la diferencia: analizan los registros del sistema y bloquean automáticamente las direcciones IP que muestran comportamiento malicioso. El problema aparece cuando gestionas varias máquinas: cada servidor aprende por su cuenta y una IP bloqueada en uno sigue teniendo vía libre en los demás.
Ahí encaja Abuse Shield, el servicio de ALMC.es que centraliza la protección de tus servidores. Su enfoque es sencillo y potente: bloqueo automático de IPs maliciosas, fail2ban gestionado en múltiples máquinas y un feed de reputación compartido entre todos tus servidores. Es decir, cuando una IP ataca uno de tus servidores, el resto de la flota lo sabe y la bloquea antes de que lo intente. Esta inteligencia colectiva reduce la ventana de exposición y ahorra tiempo a los administradores de sistemas.
Para empresas de hosting y pymes con infraestructura propia en Cataluña o en cualquier punto de España, este tipo de protección encaja con las exigencias del RGPD y la LOPDGDD: mantener registros de accesos, limitar intentos fallidos y demostrar diligencia en la protección de los sistemas que tratan datos personales.
La lección final: la seguridad no es un parche, es un proceso
El ciberataque a las neveras francesas no es una anécdota curiosa. Es el recordatorio de que cualquier dispositivo conectado, por humilde que parezca, puede convertirse en la puerta de entrada. La respuesta no es apagar todo ni vivir con miedo, sino aplicar higiene digital de forma sistemática: inventariar, cerrar, actualizar, segmentar, monitorizar y automatizar las defensas donde sea posible.
Si gestionas servidores, no esperes a que un ataque te obligue a reaccionar. Revisa hoy qué tienes expuesto, actualiza lo que esté desfasado y plantéate centralizar la protección con herramientas que compartan inteligencia entre máquinas. Al final, la diferencia entre un susto y un desastre suele estar en lo que hiciste antes de que llegara el atacante.
Relacionado
- Protege tus servidores con Abuse Shield: centraliza el bloqueo de IPs maliciosas
- Protege tu servidor con Fail2ban gestionado: centraliza el bloqueo de IPs maliciosas
- CVE-2026-55200 en libssh2: riesgo crítico y cómo proteger tus servidores
- Desarrollo web
¿Tus servidores bajo ataque constante?
Centraliza fail2ban y la reputación de IPs en todos tus servidores. Descubre Abuse Shield de ALMC. Contáctanos para una demo personalizada.